Construire sa politique d’usage et sa gouvernance de l’IA
2 jours (14 heures) NouveautéÉligible OPCOInterIntraSur-mesure
Présentation
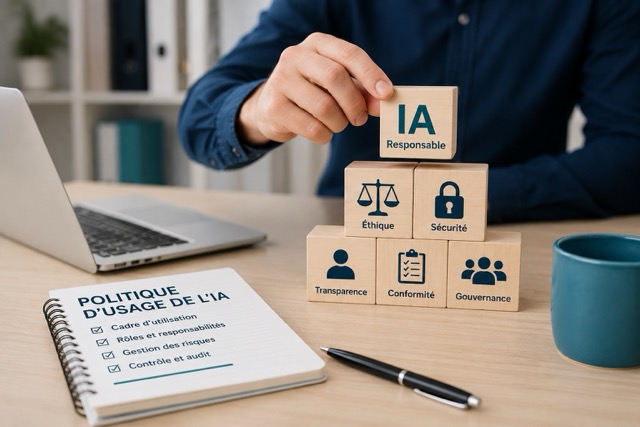
Une fois les usages d'IA recensés, encore faut-il les encadrer. Politique d'usage, charte opposable aux collaborateurs, comité de gouvernance, circuit de validation des nouveaux outils, articulation avec le dialogue social : autant de dispositifs que l'AI Act suppose sans les décrire précisément, et que chaque organisation doit construire. Ces deux journées permettent de bâtir un cadre interne complet, proportionné à la taille et au niveau de risque de l'organisation. Les participants repartent avec les documents de référence rédigés sur leur propre périmètre.
Objectifs pédagogiques
Distinguer les niveaux de risque IA et les obligations de gouvernance qui en découlent selon l'AI Act
Rédiger une politique d'usage de l'IA adaptée à la taille et au secteur de l'organisation
Élaborer une charte IA opposable aux collaborateurs
Définir la composition et les missions d'un comité de gouvernance de l'IA
Construire un circuit de validation pour l'intégration de nouveaux outils d'IA
Articuler le déploiement de la politique IA avec les instances de dialogue social
Mettre en place des indicateurs de suivi et de contrôle de l'application de la politique IA
Public cible
Responsables conformité, DPO, RH, juristes d'entreprise, direction des systèmes d'information et managers chargés de piloter le déploiement de l'IA dans leur organisation. Une connaissance des usages d'IA déjà en place dans l'organisation est utile pour suivre pleinement les ateliers.
Prérequis
Une connaissance générale de l'AI Act est un plus, mais n'est pas indispensable.
Programme
1
Module 1
Cadre réglementaire et niveaux de risque
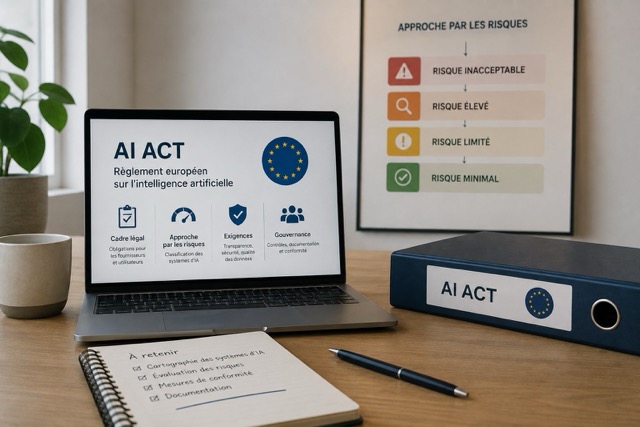
Rappel des obligations de l'AI Act selon la classification des systèmes d'IA
Ce que le règlement impose en matière de gouvernance interne, et ce qu'il laisse à l'appréciation de l'organisation
2
Module 2
Rédiger sa politique d'usage de l'IA
Structure et contenus obligatoires d'une politique d'usage
Atelier de rédaction sur le périmètre des participants
3
Module 3
Construire une charte opposable
Différence entre politique interne et charte opposable aux collaborateurs
Rédaction des clauses : usages autorisés, interdits, sanctions, procédure de signalement
4
Module 4
Mettre en place une gouvernance de l'IA
Rôles et responsabilités : comité de gouvernance, référent IA, DPO, RH, direction métier
Modèles de gouvernance selon la taille de l'organisation
5
Module 5
Circuit de validation des nouveaux outils
Étapes de validation : évaluation du risque, analyse d'impact, décision, suivi
Construction d'un formulaire type de demande d'usage d'un nouvel outil IA
6
Module 6
Articulation avec le dialogue social
Information et consultation du CSE sur les projets IA
Points de vigilance sur l'impact des outils IA sur les conditions de travail
7
Module 7
Suivi et amélioration continue
Indicateurs de suivi de l'application de la politique
Plan d'action de déploiement sur 6 à 12 mois
Modalités d'évaluation
Évaluation par production de livrables : rédaction d'une politique d'usage, d'une charte et d'un circuit de validation sur le périmètre du participant, suivie d'une mise en situation de présentation en comité de gouvernance fictif. Quiz de validation des connaissances réglementaires en fin de formation.
Votre formateur
L'expert qui animera votre formation.
Rina Fennech
Experte Intelligence Collective & RSE · Nice et PACA
Diplômée de l'ESCP Europe (Master Grande École, spécialisation Finance) et titulaire d'un MBA en Systèmes d'Information appliqués à la Finance, Rina a passé plus de 15 ans en banques de premier rang (HSBC, BNP Paribas, Natixis, Société Générale), sur des sujets de risque de marché, de conformité réglementaire (EMIR, PRIIPs, BCBS 239) et de pilotage de projets transverses.
Formatrice depuis 2017 et fondatrice de Smart RSE, elle conçoit et anime des parcours sur mesure en Intelligence Collective, RSE et gouvernance ESG, finance de marché et réglementation bancaire, ainsi qu'en efficacité professionnelle (IA appliquée, gestion de projet, gestion du temps). Sa force : vulgariser des sujets techniques complexes et fédérer des publics variés — cadres bancaires, dirigeants, collectivités, salariés en reconversion — grâce à une pédagogie active ancrée dans la réalité terrain. Certifiée AMF, elle intervient en présentiel comme en distanciel, en français et en anglais.
Intelligence CollectiveRSEESGDéveloppement durableFinance de marchéRéglementation bancaireConformitéLCB-FTMiFID IIPRIIPsBCBS 239RisquesGestion de projet AgileIA & productivitéGestion du tempsIngénierie pédagogique